¿Quién responde si un agente de IA se equivoca? Chile propone registrarlos y supervisarlos
5 min de lectura••Por Carlos Cuevas Guerrero, editor responsable
Le diste a un asistente de IA acceso al correo, a la agenda o al sistema de facturación, y ahora hace cosas en tu nombre. Funciona bien hasta el día en que borra un archivo, manda datos a quien no correspondía o cambia un precio. Ese día vas a necesitar saber qué hizo, con qué permiso y quién lo autorizó. Un proyecto de ley que entró al Senado apunta exactamente a eso.
Qué propone el proyecto
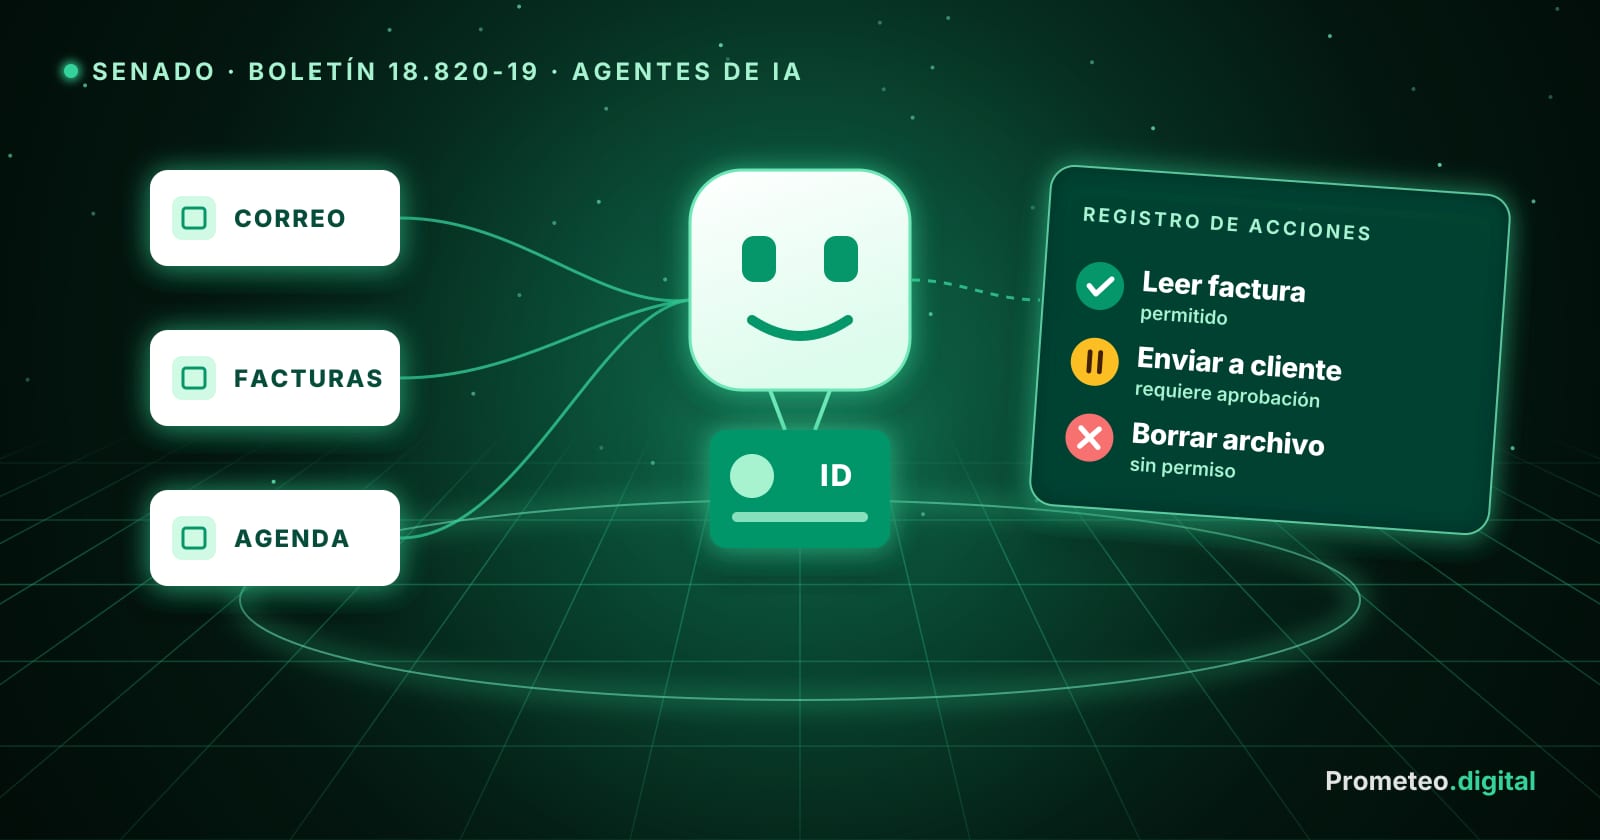
El Boletín N° 18.820-19 ingresó al Senado el 28 de octubre de 2026, según reportó Ecosistema Startup. Propone modificar la Ley 21.663, Marco de Ciberseguridad, para exigir cuatro cosas a las instituciones privadas que operen agentes de inteligencia artificial: identificación digital, trazabilidad, control de permisos y mecanismos de supervisión.
El texto no regula modelos ni chatbots, sino lo que el agente puede hacer: acceder a información, modificar archivos, usar credenciales y delegar tareas en otros agentes. A los operadores de importancia vital les agrega llevar un registro actualizado de los agentes con acceso a sistemas de producción, propios o de terceros, con su finalidad, sus permisos y un responsable.
El alcance es acotado: las obligaciones se dirigen a las instituciones privadas que prestan servicios esenciales según la Ley 21.663, como clínicas, bancos, transporte y servicios digitales (explicamos esa lista en nuestra nota sobre el reporte a la ANCI). Es un proyecto en su primer trámite: puede cambiar o no prosperar.
Corre en paralelo a la ley general de IA (boletines 15.869-19 y 16.821-19, refundidos), que la Comisión de Desafíos del Futuro del Senado aprobó en general el 26 de octubre de 2026. En el texto que despachó la Cámara, los sistemas de alto riesgo deben tener gestión continua de riesgos, supervisión humana y ciberseguridad.
Dónde duele
- El agente usa la cuenta de una persona. Si se conecta con la clave de alguien del equipo, en los registros no se distingue lo que hizo la persona de lo que hizo la IA.
- Permisos "por si acaso". Un agente que solo necesitaba leer facturas tiene permiso para borrarlas porque era más fácil darle acceso total.
- Sin registro de acciones. Cuando algo sale mal, nadie puede reconstruir qué pasó ni en qué orden.
- Agentes que nadie inventarió. Muchas herramientas que ya pagas traen IA que actúa sobre tus datos, y no figuran en ninguna lista.
Qué ordenar desde ya, sea ley o no
- Haz el inventario: qué agentes de IA tienes, en qué herramientas, qué sistemas tocan y quién responde por cada uno.
- Identidad propia para cada agente. Una credencial suya, no la de una persona, para que sus acciones queden a su nombre.
- Permisos mínimos. Solo lo que la tarea necesita. Leer no es lo mismo que modificar ni borrar.
- Aprobación humana para lo irreversible: pagos, borrados y envíos de datos a terceros.
- Registro de cada acción con fecha, sistema, resultado y quién la autorizó.
Resumen visual
La nota en 6 láminas. Avanza con un clic.
18.820-19
Proyecto para regular agentes de IA
Modificaría la Ley Marco de Ciberseguridad. Es un proyecto recién ingresado, no una ley.
Toca la lámina o usa las flechas
Fuentes
- Ecosistema Startup: Chile quiere poner identidad digital y trazabilidad a los agentes de IA (Boletín 18.820-19)
- Diario Constitucional: Ley de IA en Chile, la comisión del Senado aprueba en general el proyecto (opinión)
- Senado: el proyecto que regula los sistemas de inteligencia artificial llega a su segundo trámite
- Diario Financiero: la Cámara despacha al Senado el proyecto de ley que regula la IA
Esta nota es información general basada en las fuentes citadas y no constituye asesoría legal. El Boletín 18.820-19 es un proyecto en su primer trámite: su texto puede cambiar o no prosperar. Fue redactada con apoyo de IA y publicada bajo la responsabilidad del editor.