Clínicas y centros médicos: tienes 3 horas para avisar un ciberataque a la ANCI
5 min de lectura••Por Carlos Cuevas Guerrero, editor responsable
En muchas clínicas la información de un paciente está repartida: la agenda en un software, la ficha en otro, los presupuestos en una planilla compartida y las confirmaciones en el WhatsApp de recepción, a veces con una sola clave para todo el equipo. Si mañana alguien entra a una de esas cuentas, la ley te da 3 horas para avisar. ¿Sabrías en ese tiempo qué se expuso?
Qué exige la ley
La Ley 21.663, Marco de Ciberseguridad, define como servicio esencial la prestación institucional de salud: hospitales, clínicas, consultorios y centros médicos. También entran, entre otros, la banca y los medios de pago, el transporte, las telecomunicaciones y los servicios de tecnología gestionados por terceros.
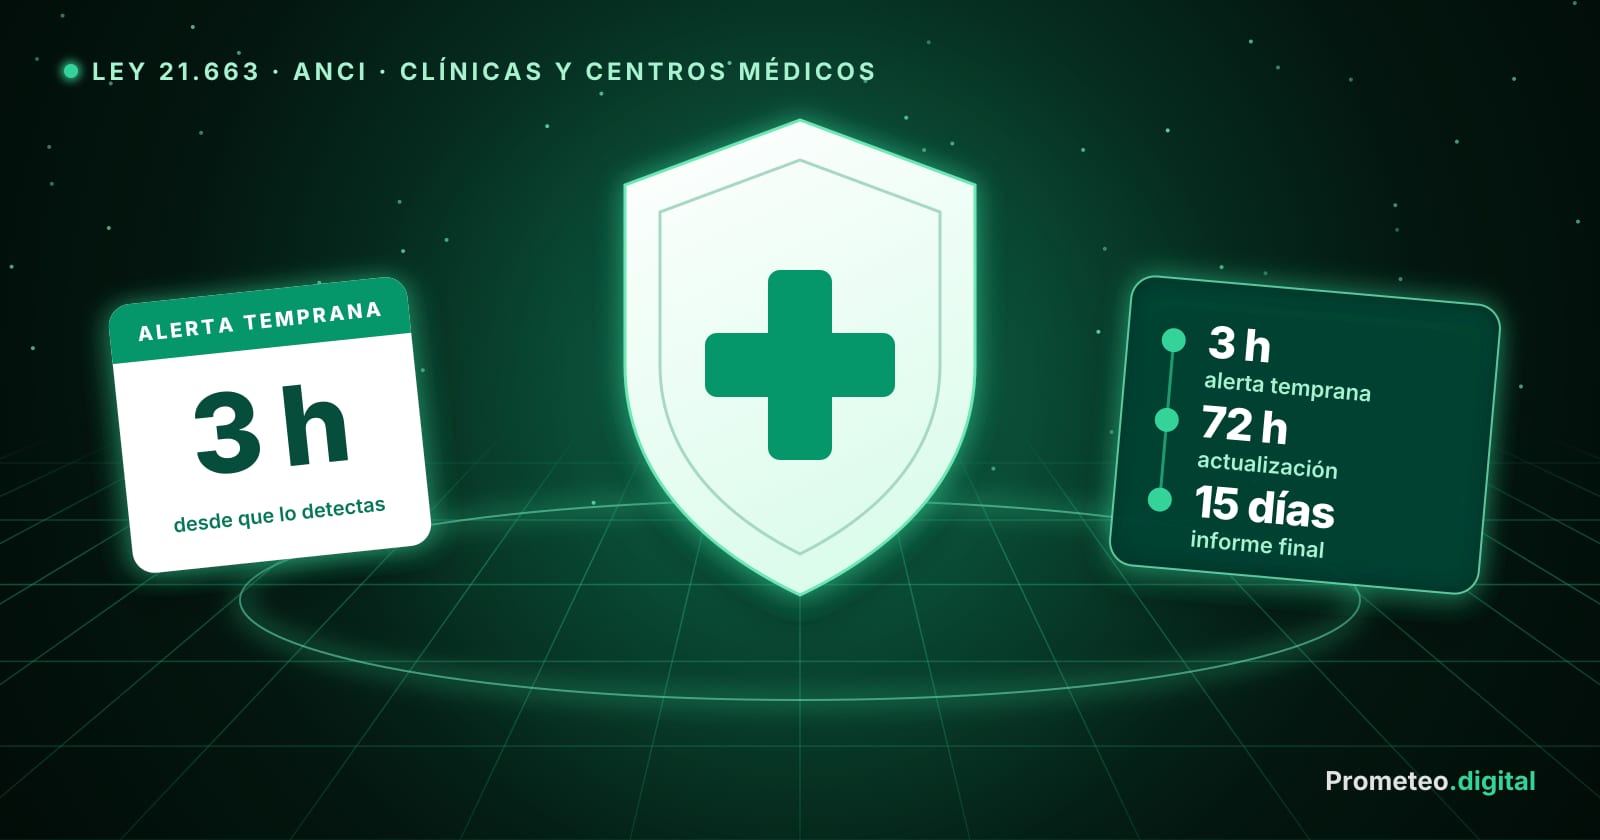
Esas instituciones deben inscribirse en el portal de la Agencia Nacional de Ciberseguridad (ANCI) y reportar los ciberataques e incidentes que puedan tener efectos significativos. Los plazos son cortos:
- 3 horas: alerta temprana, contadas desde que se toma conocimiento del incidente.
- 72 horas: actualización con una evaluación inicial, su gravedad e impacto (24 horas si se trata de un operador de importancia vital con un servicio esencial afectado).
- 15 días corridos desde la alerta: informe final con las medidas adoptadas.
No es una obligación en el papel. En su primer balance anual, la ANCI informó 3.258 instituciones inscritas en su plataforma y más de 400 reportes de incidentes. En septiembre, la agencia advirtió además que el phishing y la ingeniería social son cada vez más sofisticados. ESET calcula que cerca del 11% de los correos de phishing que detectó en el primer semestre de 2026 usaba códigos QR.
Dónde duele
- No sabes dónde están los datos. Si la información del paciente vive en cuatro lugares, el reporte de 72 horas se transforma en una búsqueda manual.
- Claves compartidas. Con una sola cuenta para recepción no hay forma de saber quién entró, ni de cortar el acceso a una persona sin cortárselo a todas.
- Nadie designado. Si no está definido quién reporta, las primeras 3 horas se van en averiguar a quién llamar.
- Sin registro de accesos. Sin un historial de quién vio o descargó qué, no puedes decir qué se expuso ni a quién avisar.
Cómo resolverlo
- Revisa si estás inscrito en el portal de la ANCI y quién figura como responsable de reportar, con su suplente.
- Una cuenta por persona. Elimina las claves compartidas y las cuentas de quienes ya no trabajan contigo.
- Junta la información del paciente en un sistema con permisos por rol y registro de accesos.
- Escribe el protocolo de las primeras 3 horas: quién detecta, quién decide, quién reporta y qué datos se envían.
- Capacita a recepción y caja en phishing, incluido el que llega con códigos QR.
Resumen visual
La nota en 6 láminas. Avanza con un clic.
Servicio esencial
Clínicas, consultorios y centros médicos
La Ley Marco de Ciberseguridad los obliga a reportar los incidentes significativos a la ANCI.
Toca la lámina o usa las flechas
Fuentes
- Diario Constitucional: la ley que crea la ANCI y el sistema de respuesta a incidentes (plazos de reporte)
- ANCI: Ley Marco de Ciberseguridad, alcances para servicios esenciales y OIV (PDF)
- Biblioteca del Congreso Nacional: Instrucción General N° 1 de la ANCI (inscripción en la plataforma)
- DPL News: la ANCI presenta su primer balance anual
- ITSitio: acciones preventivas de la ANCI y alerta por la sofisticación del phishing (sep 2026)
- ESET: informe de amenazas del primer semestre de 2026
Esta nota es información general basada en las fuentes citadas y no constituye asesoría legal. Si tienes dudas sobre si tu institución está obligada, consulta a la ANCI o a tu abogado. Fue redactada con apoyo de IA y publicada bajo la responsabilidad del editor.